<a href='/s/10p2kR1AJ' target='_self'>Retour à la page principale</a>
# VPN IPSec site à site - la topologie
[TOC]
---
## Le choix entre mode transport ou mode tunnel
Dans la section sur [Les protocoles](https://md.inetdoc.net/s/8JtS3966t), deux points importants sont énoncés.
* IPsec ne véhicule que le trafic unicast.
* Le mode tunnel assure la communication d'un réseau à un autre. Notez bien : réseau au singulier !
L'utilisation de réseaux multiples en mode tunnel seul revient à constituer une topologie entièrement maillée avec un tunnel de communication entre chaque paire de réseau.
En suivant la règle classique, pour n réseaux à interconnecter, il faut créer n (n - 1)/2 tunnels. Face au surcoût de configuration et d'administration d'un réseau maillé, il est nettement préférable d'utiliser une topologie de type *Hub & Spoke* pour laquelle le nombre de tunnels à créer est égal à n - 1.
Il est aussi possible d'utiliser un protocole de routage dynamique entre les extrémités IPSec de façon a échanger plus librement les routes vers les différents réseaux.
C'est justement cette dernière solution qui est étudiée ici. Le recours au tunnel GRE s'impose donc.
La liste ci-dessous reprend les arguments en faveur de l'emploi du tunnel GRE.
* GRE est assimilable à un tunnel IPSec dans le sens ou le paquet IP à acheminer est entièrement encapsulé.
* GRE est sans état (*stateless*) et ne dispose pas de mécanisme de contrôle de flux. Ces fonctions sont assurées par les protocoles de routage ou les protocoles de couches supérieures. Avec IPSec, les phases d'échanges de clés assurent un contrôle d'état en établissant les associations de sécurité.
* GRE ajoute un en-tête minimum de 24 octets en incluant les 20 octets du nouvel en-tête IP de tunnel.
* GRE peut acheminer n'importe quel protocole de couche réseau du modèle OSI.
* GRE permet l'acheminement du trafic multicast et donc des échanges des protocoles de routage dynamique à travers le tunnel.
Pour terminer sur le choix de la solution de mise en œuvre du VPN IPSec site à site, la configuration d'un tunnel GRE puis des communications IPSec en mode transport avec le protocole ESP se fait de façon totalement symétrique entre des systèmes différents. Si les outils et la syntaxe diffèrent entre les deux types de systèmes, les fonctionnalités sont strictement identiques.
La topologie type étudiée dans ce document reprend étape par étape l'installation de ces fonctions.
## La topologie type étudiée
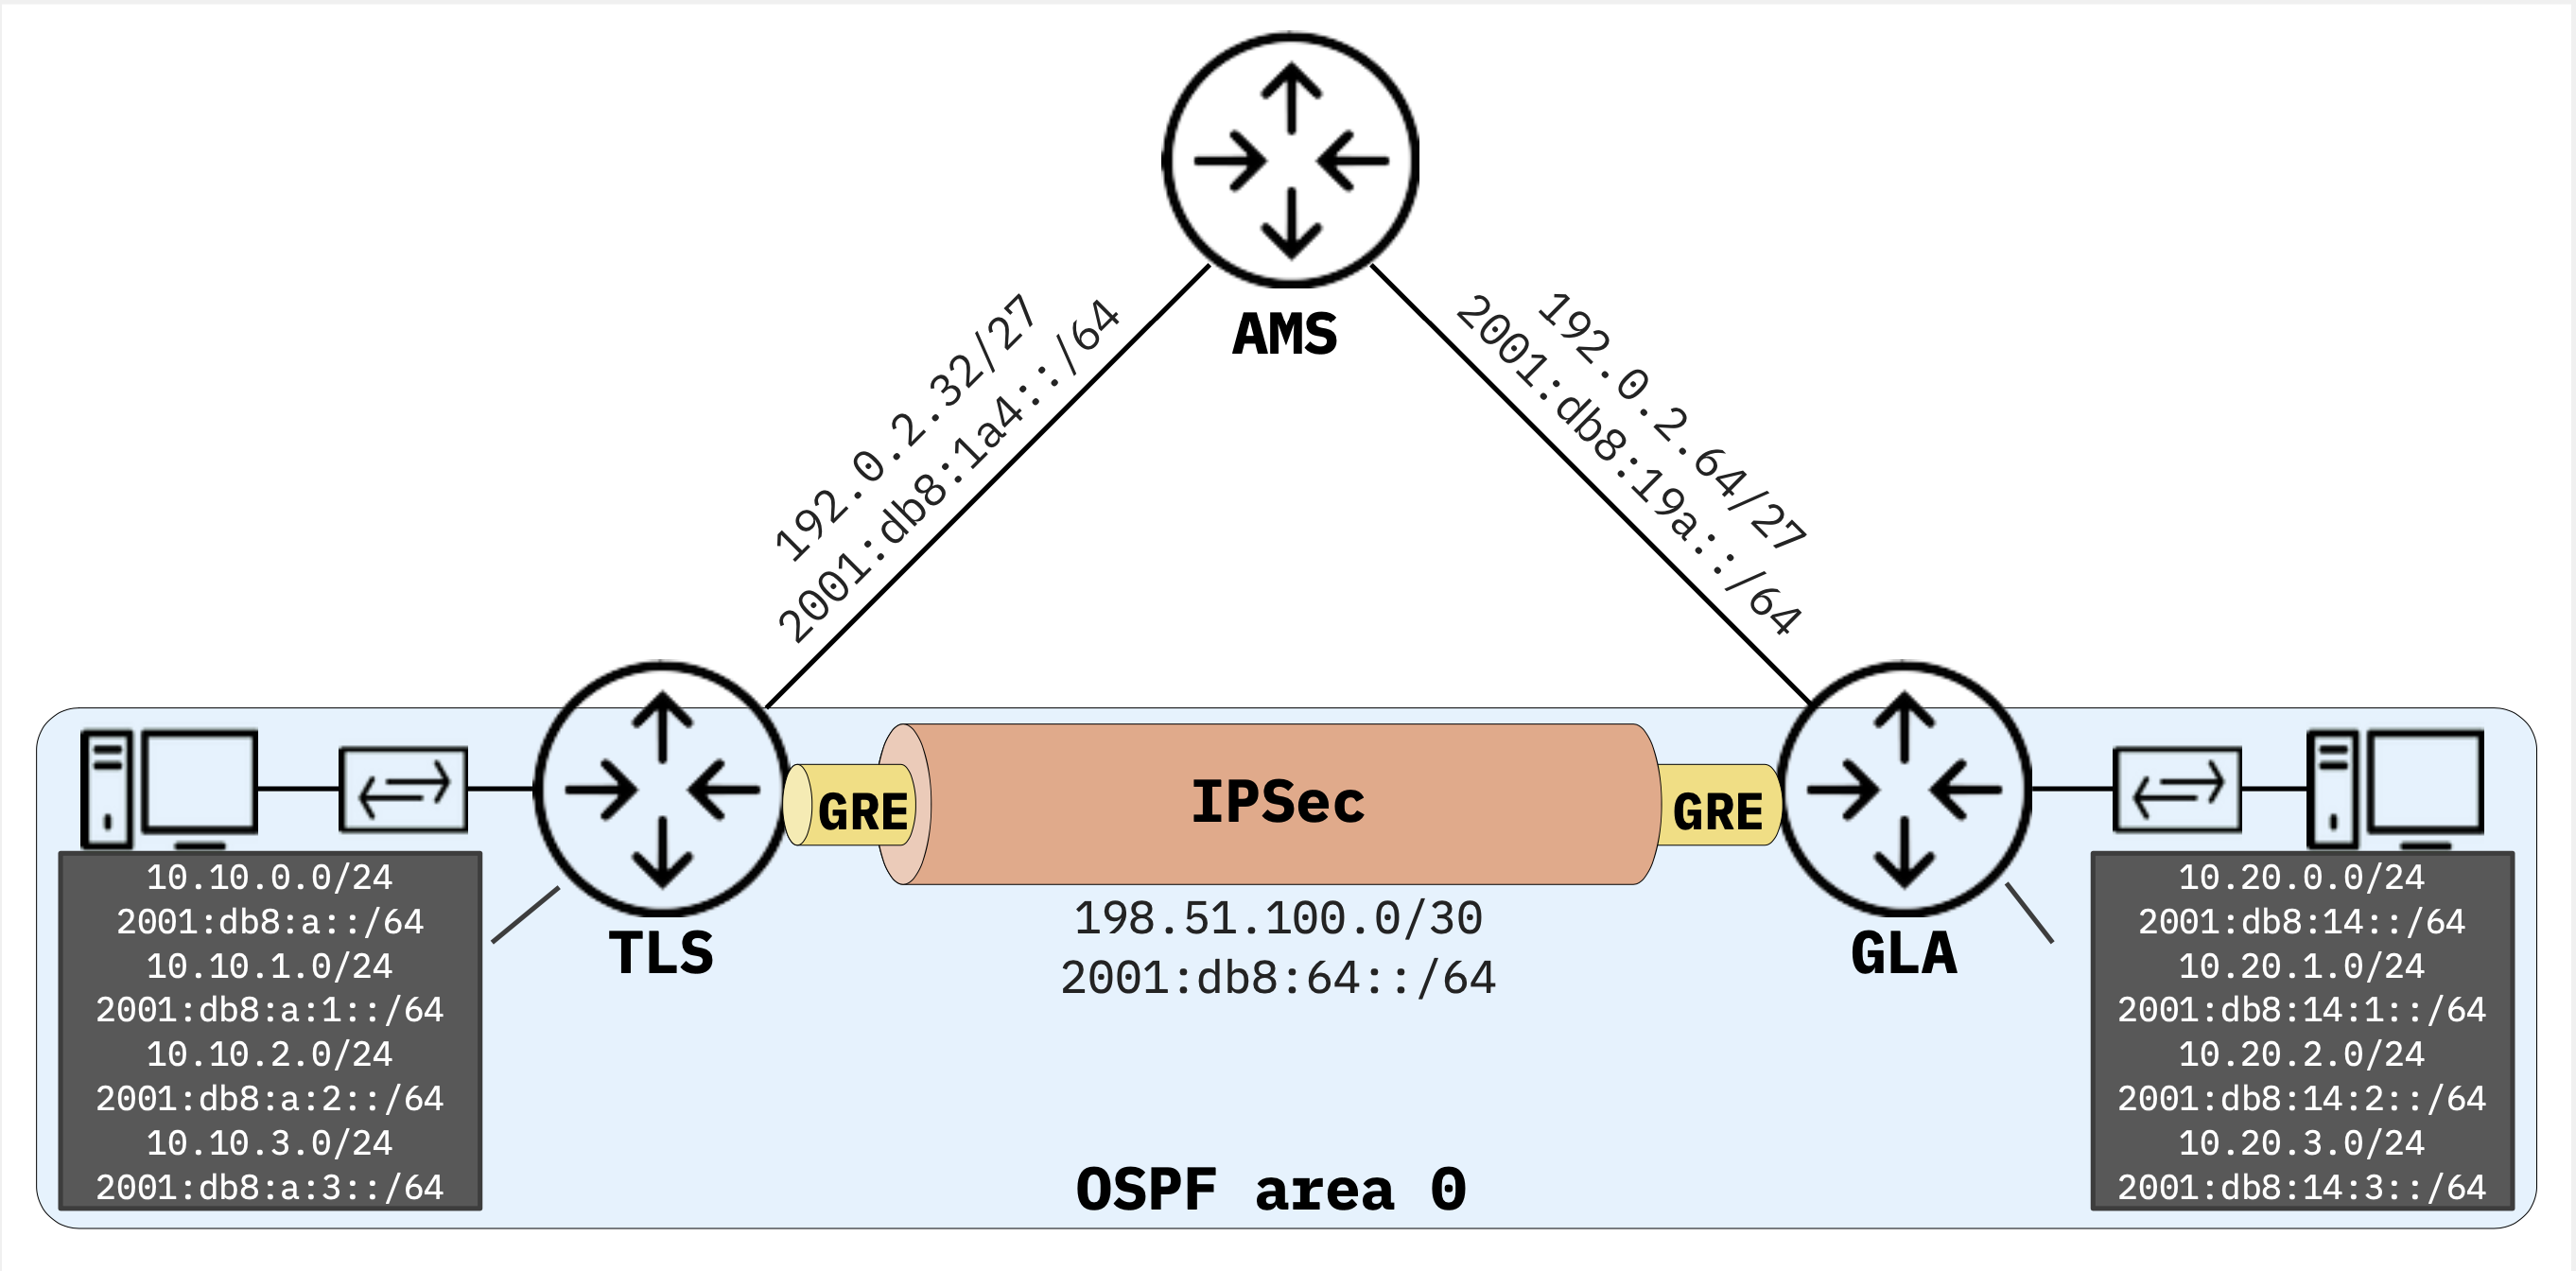
De façon très académique (et donc pas très originale), la topologie de base utilisée dans ce document est ++le triangle++. Ainsi les deux extrémités des tunnels GRE et IPsec appartiennent à des réseaux différents. Du point de vue du routage dynamique, ces deux extrémités ne peuvent être adjacentes. Seul l'établissement d'un tunnel permet de véhiculer les échanges propres aux services des protocoles de routage dynamique.
* Topologie triangle de départ

* Topologie triangle avec le VPN IPSec et l'aire OSPF
## Les étapes de configuration
1. Configuration réseau de la topologie de base et validation des communications entre les routeurs.
2. Configuration du tunnel GRE entre les deux routeurs d'extrémité **TLS** et **GLA**.
3. Configuration IPsec en mode transport avec le protocole ESP ; à nouveau entre les deux mêmes routeurs d'extrémité. Validation des phases d'échanges de clé IKE et des associations de sécurité (SA).
4. Configuration du protocole de routage dynamique OSPF entre les deux mêmes routeurs d'extrémité. Validation des communications entre les réseaux échangés via OSPF.
<a href='/s/10p2kR1AJ' target='_self'>Retour à la page principale</a>